📌 项目地址:appwrite/appwrite | ⭐ 58,170 颗星 | 🔧 TypeScript
它解决什么问题
写应用最难的部分往往不是前端,而是后端那堆基础设施:用户登录、数据库、文件存储、消息推送、实时通信。自己搭一套费时费力,用云服务又可能被锁定。
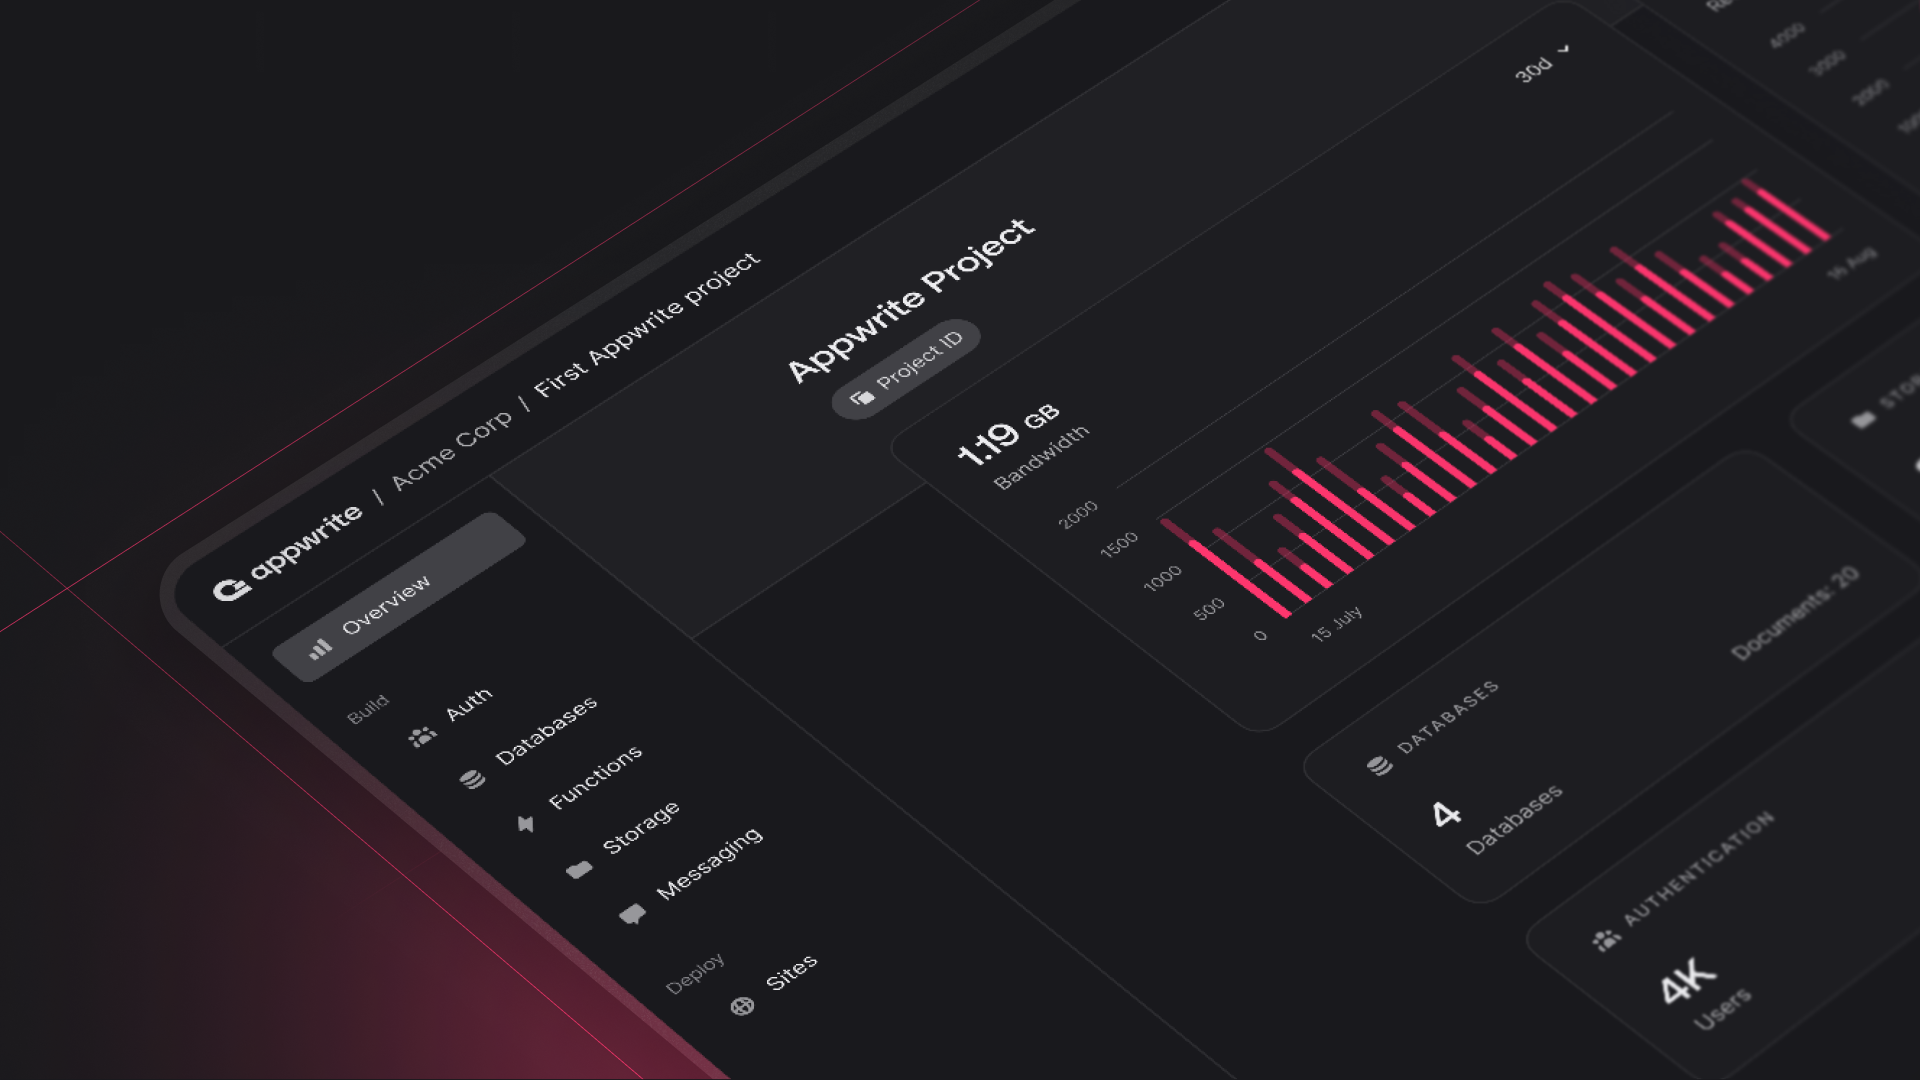
Appwrite 把这些都打包好了:Auth、Databases、Storage、Functions、Sites、Messaging、Firewall、Realtime,一个平台全齐。它是开源的(TypeScript 写的,五万多 star,还在涨),既能用官方云(cloud.appwrite.io),也能自己部署到自己服务器上。
真正的卖点:MCP 原生支持
官方现在自称“MCP 和 Agent 优先的平台”,这不是营销话术。Appwrite 内置了 MCP 服务器,Cursor、Claude Code、Codex 这些编程代理可以直接连接到一个运行中的 Appwrite 项目。
这意味着什么?以前 AI 代理只能帮你写代码,后端还是要你自己去控制台点。现在代理可以直接建数据库、配置认证、部署函数。你用自然语言说“给这个项目加一个用户表”,代理就真的建出来了。
托管的 MCP 服务器开箱即用,配置方式见官方文档:appwrite.io/docs/tooling/ai/mcp-servers/api。
各模块具体能干什么
挑几个我觉得有代表性的说:
Databases 不止是自带的文档数据库,还能直接用托管的 PostgreSQL 和 MySQL。这点很实在,很多团队已有技术栈偏好,不用迁就平台。
Sites 支持从 Git 部署静态、SSR、CSR 前端,每个部署带即时预览,后端就是 Appwrite 自己。
Storage 自带压缩、加密、图片变换和访问控制,图片处理这块省了不少第三方服务。
Functions 是隔离运行时的无服务器函数,事件驱动执行,数据库变动可以自动触发函数。
Auth 覆盖邮箱、短信、OAuth、匿名会话、magic URL,常见登录方式基本都有。
自己部署很简单
自托管基于 Docker,一条命令就能装。Unix 下:
docker run -it --rm
    --volume /var/run/docker.sock:/var/run/docker.sock
    --volume "$(pwd)"/appwrite:/usr/src/code/appwrite:rw
    --entrypoint="install"
    appwrite/appwrite:latest
Windows CMD:
docker run -it --rm ^
    --volume //var/run/docker.sock:/var/run/docker.sock ^
    --volume "%cd%"/appwrite:/usr/src/code/appwrite:rw ^
    --entrypoint="install" ^
    appwrite/appwrite:latest
PowerShell:
docker run -it --rm `
    --volume //var/run/docker.sock:/var/run/docker.sock `
    --volume ${PWD}/appwrite:/usr/src/code/appwrite:rw `
    --entrypoint="install" `
    appwrite/appwrite:latest
几个实际使用中会碰到的坑:
- 安装目录路径里不能有空格,不然会出问题
- Docker Desktop 版本太旧会报
Docker API version mismatch,遇到就升级 Docker,具体处理方式官方文档有写 - 从旧版本升级不要直接重新 docker run 覆盖,按文档的升级流程走
不想碰 Docker 的话,README 里还列了一键部署模板(One-Click Setups 部分),可以在主流云平台上直接拉起。
怎么接入
两条路,看你是代理用还是程序用:
AI 代理接入:走托管的 MCP 服务器,Cursor、Claude Code、Codex 都能连。
程序接入:Appwrite 提供客户端和服务端两类 SDK。客户端 SDK 给前端、移动端用,服务端 SDK 给后端脚本用,覆盖的语言和安装命令在官方文档的 Getting Started / SDKs 部分。
和 Supabase、Firebase 比怎么样
这是绕不开的问题。我的看法是,Appwrite 有两个别人没有(或不强调)的点:
一是 MCP 是一等公民。别的平台是把 MCP 当附加功能加一层,Appwrite 直接把“代理操作后端”做进平台定位里。
二是模块从原型到生产是同一套。很多服务原型期免费好用,上量了就得换架构。Appwrite 的模块化设计让各模块可以按需启用,中途不用推倒重来。
当然自托管的话,运维就是自己的事了,Docker 环境的版本兼容是第一道坎。
几点提醒
- MCP 让代理直接操作项目,权限边界要自己想清楚,尤其是生产环境
- 许可证看仓库 LICENSE 文件,商用前确认条款
- 发现安全漏洞不要提公开 issue,走 README Security 部分给出的报告渠道