📌 项目地址:YuJunZhiXue/dsh-purge | ⭐ 15,382 颗星 | 🔧 JavaScript | 📜 未标注
它解决一个很具体的问题
dsh-purge 是给 DeepSeek Harness(DSH)装的红队插件,作者是 YuJunZhiXue,15382 个 Star。
它做的事情只有一件:把“模型自己拒绝回答”和“宿主层策略拦截”这两件事分开。
为什么这重要?Harness 不只是转发提示词。它会在运行时改写你的 prompt,介入审批门控,干预沙箱策略,还会处理会话迁移。如果你做安全评估时只看“模型答没答”,很可能把宿主层的拦截误判成模型拒绝,结论就错了。dsh-purge 让你在自己的本地安装上把这两层剥开,既能做受控评估,也能看出哪些默认策略定得过紧。
我觉得这是它真正有价值的点:不是“越狱成功”这个结果,而是给了你分辨拦截来源的手段。
装上之后长什么样
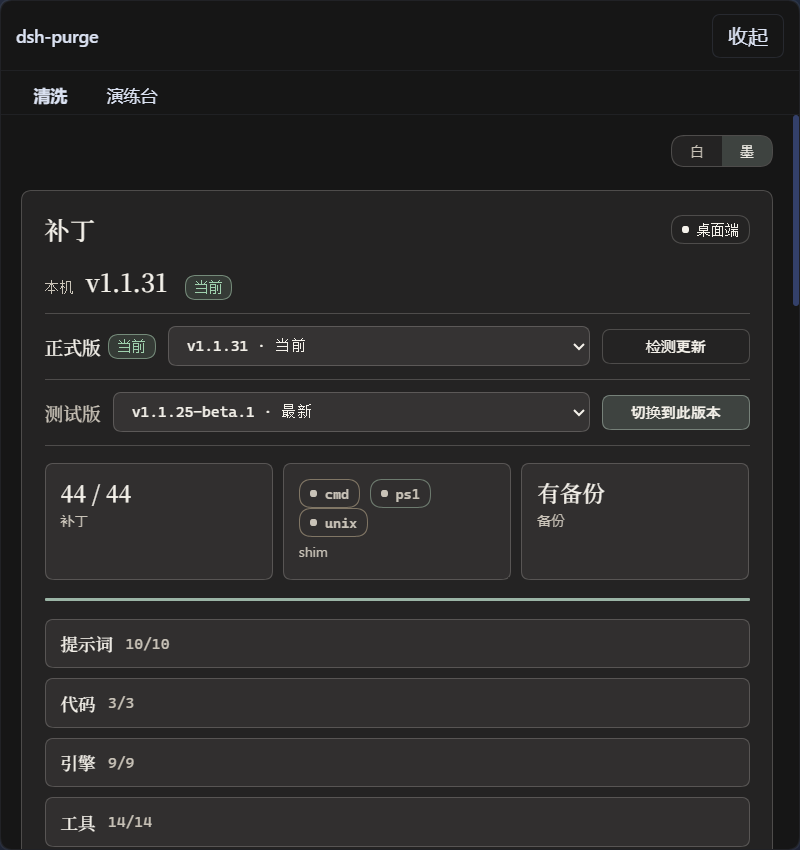
界面是一个右侧面板(dock),在会话标题旁边加个按钮就能打开。面板分两页:
| 组件 | 功能 |
|---|---|
| dsh-purge dock | 会话标题旁的按钮,打开右侧面板,含 Clean 和 Drill 两页 |
| Clean | 分组显示补丁状态,支持 Apply / Restore / Uninstall,带提示词编辑器和多套规则集 |
| Drill | 集成在稳定版里,授权后可访问资产和本地环境;此构建不含技能库和知识库,仅限本地实验 |
提示词方面,默认配置面向模型「小码酱」,但核心思路是按模型换 prompt,不是一套通吃。
版本匹配要先看清楚:插件 1.1.81 对应 DSH 0.2.1-rc.2,0.2.0 也能用;DSH 0.2.1-rc.3 及更新的 RC 不支持。官方 Web(dsh web)和桌面 EXE 都支持,但要分别安装和 Apply。
README 截取部分没有给出完整安装命令,具体步骤以仓库 Releases 和官方文档为准。
README 里那段“作者的话”
这个项目的 README 开头有一段很少见的自述:有人公开倒卖这个开源作品,之后作者被请去谈话。后面的结果写得很含蓄,但变化是实打实的:
- 公网访问被关闭。开源构建只允许本地实验网段(loopback 和 RFC1918 私有地址)。域名会先解析(包括 hosts 文件),解析结果是公网 IP、解析失败、或混合结果,一律拦截。想用 hosts 把
.lab指向公网 IP 的绕法也被堵了。 - 游戏外挂被明确禁止,包括 aimbot、透视、内存修改、反作弊绕过,提示词层和会话门控双重拦截。
- 不附带技能库和知识库。
这些限制把工具的使用范围收窄到了本地红队评估。换句话说,想拿它做攻击性用途的人,这个构建已经主动砍掉了那条路。
用之前必须知道的几件事
署名是硬性要求。 原版构建禁止转售:收费、换皮、在群里倒卖都不行。Fork 可以,但必须署名并标明来源 YuJunZhiXue/dsh-purge。作者的原话很直白:隐藏来源或冒充原创,“你就站在了对立面”。
只在自己机器上用。 这个插件的前提是 DSH 已经装在你自己的机器上,用途是评估自己的安装和策略配置,不是攻击别人的服务。
版本耦合很紧。 DSH 的 RC 版本迭代快,升级 DSH 前先确认插件的支持范围,别升到 rc.3 之后才发现插件不工作。
清楚它的性质。 这是一个越狱/红队研究工具,用途限定在受控的安全评估场景。拿去做什么,责任在使用者。
作者的更新和个人频道在 t.me/LLM_PoJia。
适合谁,不适合谁
适合的人:做 LLM 安全对齐评估的研究者,需要区分宿主策略和模型拒绝行为的人,想观察 Harness 默认策略松紧度的红队人员。
不适合的人:想找“万能破解 prompt”的人。这个构建已经砍掉了公网能力和攻击性资产,方向完全反了。