📌 项目地址:beenuar/AiSOC | ⭐ 6,198 颗星 | 🔧 Python | 📜 未标注
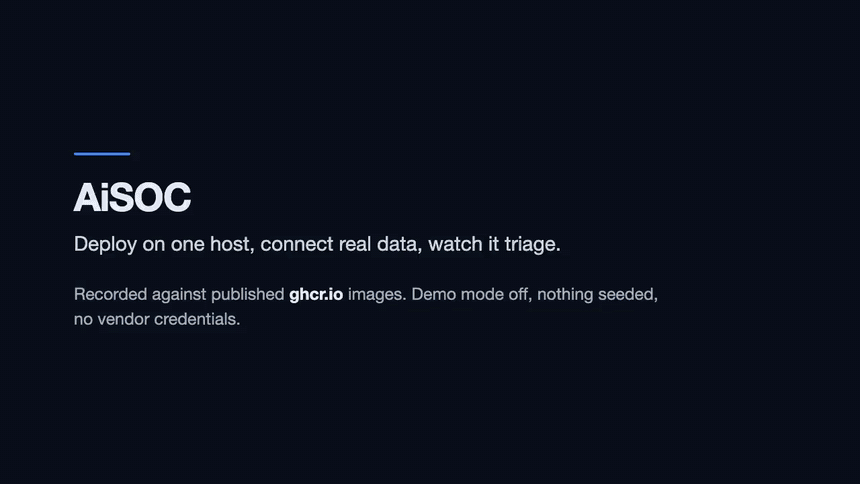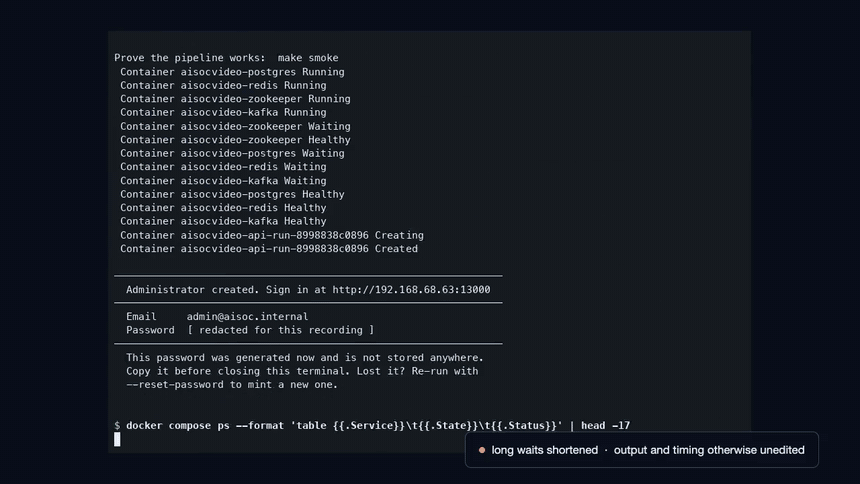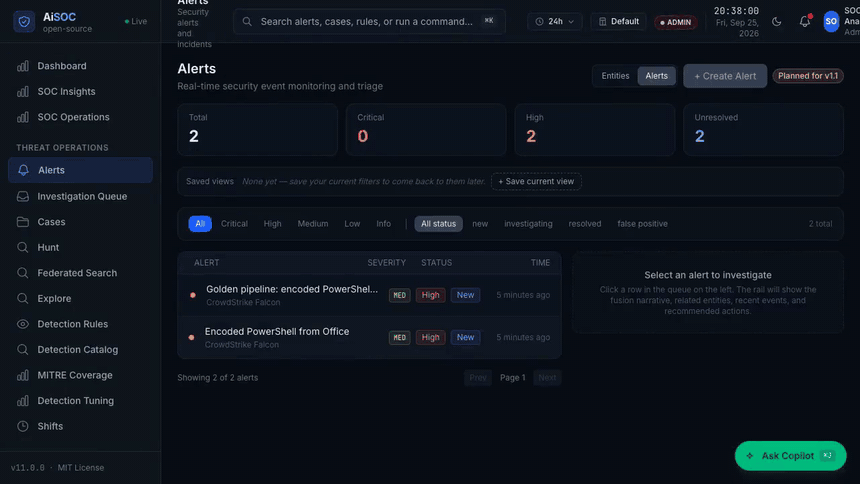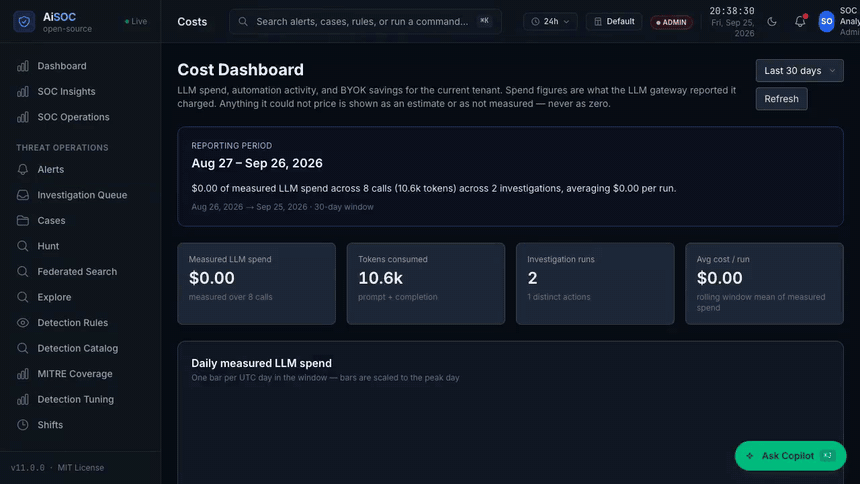
SOC 分析师的日子大致是这样过的:告警排队,逐条查威胁情报、对照 ATT&CK、翻上下文,一条还没看完,后面又堆了十条。AiSOC 想接走这条流水线里最耗时的部分。它是开源(MIT 协议)、可自己部署的 AI 安全运营中心,6198 个 star,Python 写的。有两个设计决定了它的形态:AI 智能体的每次推理全程留痕,处置建议必须由人批准后才会执行。
完整链路长什么样
按 README 的描述,数据这样流动:安全工具的遥测进来,先归一化,然后过一遍规则库。规则库共 7023 条,其中 2538 条可直接执行。规则命中的告警聚合成事件,每个事件交给一个 AI 智能体调查,智能体的每个 prompt 和每次工具调用都被记录下来,最后产出一条处置建议。
两个细节我觉得值得单独点出来。
第一,历史数据会重扫。新的威胁情报到达后,AiSOC 回头扫一遍已经收集的遥测。这对应一个真实场景:昨天看着无害的一条外联记录,今天情报更新后就是 IOC 命中。没有重扫机制的话,这条线索就永远沉在历史数据里了。
第二,任何响应动作在触达供应商设备之前都要人签字。这不是可选配置,是产品结构的一部分。
不用申请 API key 就能看到东西
这一点在同类项目里少见。AiSOC 捆绑了一个本地模型,启动后直接输出裁定、置信度和理由,全程不需要外部 LLM 的密钥。启动几分钟内,它会拉取真实的 CISA KEV 目录(真实数据,不是演示用的假目录),同样不需要任何 key。也就是说,从安装到看到第一个 AI 裁定,中间没有“先去申请 API key”这道坎,降低了试用门槛。
SOC 运营界面在没有任何连接器接入时会明确告诉你“还没接东西”,而不是放一个假仪表盘撑场面。
四条安装路径,终点是同一个控制台
最标准的是 Docker:
git clone https://github.com/beenuar/AiSOC && cd AiSOC
make up
Windows 用户,或者机器上什么都没装,一条命令连依赖一起搞定:
iwr -useb https://raw.githubusercontent.com/beenuar/AiSOC/main/install.ps1 | iex
Linux 和 macOS 对应:
curl -fsSL https://raw.githubusercontent.com/beenuar/AiSOC/main/install.sh | bash
完全不想要 Docker 的话,有沙盒模式:
pip install aisoc-sandbox && aisoc-sandbox demo
这个命令在 30 秒内离线走完一条告警的完整智能体处理链路,适合先看清工作机制再决定要不要正式部署。连本地环境都没有的人,可以直接在 GitHub Codespaces 里打开仓库跑 make up。
仓库里有一段三分钟的演示视频,从安装到 AI 出裁定,全程一台服务器对着已发布的镜像跑。视频自己注明了终端等待时间被剪短,且录制版本早于当前截图。
为什么“推理可审计”是刚需
商业 SOAR 平台的问题除了价格,还有黑盒:playbook 跑了什么逻辑、结论怎么推出来的,事后很难逐条核查。AI 参与安全决策时,一个解释不清的结论如果直接触发了封禁动作,没人能兜底。AiSOC 的“每次推理都落账”正对着这个要害。MIT 协议也允许自由改造和商用集成。
一个少见的坦诚
README 里直接放了一篇叫 “What actually works” 的文档(docs/audit/REPOSITORY_REALITY.md),截图说明里也专门标注了 “what is real”。主动交代项目真实完成度,这种做法在 GitHub 上不常见。我的建议:评估之前先读这份文档和 Technical Guide PDF(README 里有链接),分清哪些是完整实现、哪些还在路上。
动手前的两条提醒
先在测试数据上跑。7023 条规则的库看着唬人,但误报率只有拿你自己的遥测验证了才知道,接生产环境之前务必先过一遍测试数据。
人工批准环节别绕过。它是安全阀,不是流程负担。任何想在生产环境跑“全自动”的念头,都应该先跟这套审计机制较劲一下。
遇到问题,仓库有官方文档站、架构文档和 Discussions,入口都在 README 里。